Dieser Leitfaden beschreibt, was Sie vorbereiten müssen, bevor Miri Ihren ABAP-Eigenentwicklungs-Code analysieren und zu Simplifier migrieren kann. Zuerst werden die Komponenten, Konten und Netzwerkverbindungen aufgeführt. Dadurch können Ihre SAP Basis-, Netzwerk- und Sicherheitsteams alles im Voraus vorbereiten.
Architektur auf einen Blick
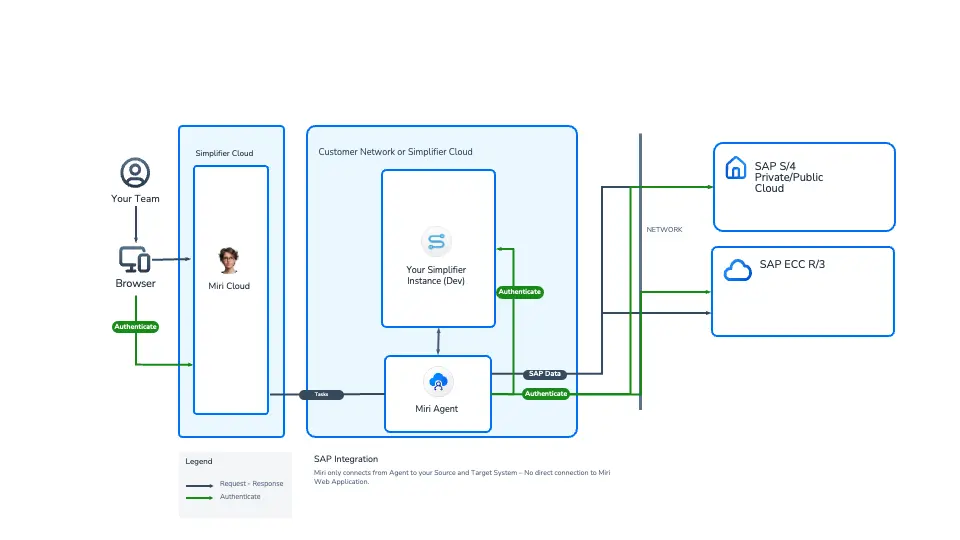
- Ihr Team arbeitet im Browser mit Miri Cloud (Simplifier Cloud), während der Agent die eigentliche Analyse in Ihrem Netzwerk durchführt.
- Anschließend übergibt Miri Cloud Aufgaben an den Miri Agent (Daemon). Der Agent ruft seine Aufgaben selbst ab, sodass die Verbindung nur ausgehend ist und Sie keinen eingehenden Port benötigen.
- Der Miri Agent läuft in Ihrem Netzwerk (oder in der Simplifier Cloud) und liest Ihre SAP-Systeme über ADT aus. Außerdem schreibt er niemals in SAP.
- Zusätzlich schreibt der Agent das Migrationsergebnis in Ihre Simplifier-Instanz (Dev).
- Schließlich läuft die gesamte KI-Verarbeitung im Agenten ab, wobei Ihr eigenes, genehmigtes KI-Modell (Cloud oder lokal) verwendet wird.
Daher besteht keine direkte Verbindung zwischen der Miri-Webanwendung und Ihren SAP-Systemen.
Wo verarbeitet Miri welche Daten?
| Komponente | Was sie verarbeitet |
|---|---|
| Miri Agent (dein Netzwerk) | Analyse, Scanning und Refactoring deines Quellcodes, Zugriff auf SAP und Simplifier, Aufrufe an dein KI-Modell |
| Miri-Weboberfläche (AWS Frankfurt, EU) | Nur Nicht-KI-Daten: Aufgabenbeschreibungen, Anhänge, Login-E-Mail-Adresse, Token-Kosten pro Nutzer/Agent, Audit-Log |
Ihr Quellcode bleibt in Ihrem Netzwerk. Daher sendet Miri ihn nur an das von Ihnen genehmigte KI-Modell. Außerdem verwendet Simplifier keine Kundendaten zum Trainieren von Modellen.
Wie eine Migration funktioniert: Übersicht
Kurz gesagt, eine Migration mit Miri folgt immer drei Schritten. Miri ist jedoch bewusst kein voll autonomer Agent. Stattdessen überprüfen und genehmigen Sie das Lösungskonzept, bevor Miri etwas erstellt, damit das Ergebnis die von Ihnen erwartete Qualität hat. Auch eine 1:1-Migration ist ebenso gültig wie ein Redesign.

Schritt 1: Aufgabe erstellen und Quelle bereitstellen
Zuerst erstellen Sie eine Migrationsaufgabe in der Miri-Weboberfläche, zum Beispiel für einen kundenspezifischen ABAP-Report. Miri funktioniert auch wie ein Projektmanagement-Tool. Mehrere Personen und KI-Agenten können an Aufgaben arbeiten, offene Fragen stellen und Fortschritte melden, was wichtig ist, wenn Sie Hunderte von Objekten migrieren. Als Quelle können Sie ein ABAP-Objekt verwenden, das Miri direkt aus dem SAP-System liest, Quellcode oder zusätzliches Material wie alte Dokumentationen und Screenshots. Zumindest der Zugriff auf den Quellcode ist erforderlich. Mehr Kontext verbessert jedoch das Ergebnis.
Schritt 2: Analyse und Lösungskonzept
Als Nächstes verbindet sich der Agent mit Ihrem Quellsystem und analysiert das Objekt mit all seinen Abhängigkeiten. Er betrachtet auch das Zielsystem, entweder in der offiziellen SAP-API-Dokumentation oder, besser, direkt in Ihrem Zielsystem. Auf diese Weise validiert er, welche Schnittstellen und OData-Dienste existieren. Zusätzlich prüft er Ihre Simplifier-Instanz auf wiederverwendbare Teile. Nach etwa 20 Minuten in der Demo erhalten Sie ein Lösungskonzept, das Sie beispielsweise als PDF herunterladen können. Insbesondere enthält es:
- die Ist-Analyse und die Abhängigkeiten des Objekts
- das Mapping auf die Zielarchitektur (zum Beispiel S/4HANA Private Cloud) und eine Clean-Core-Bewertung, zum Beispiel bei direkten Tabellenzugriffen oder internen Funktionsbausteinen, die SAP nicht als API freigegeben hat
- einen Lösungsvorschlag in Simplifier (welcher Teil wird zu einer Applikation, einem Business-Objekt, einem Connector oder einem Job)
- Risiken und offene Fragen, die Ihre Geschäfts- oder IT-Teams vor der Implementierung beantworten müssen
Hier entscheiden Sie also. Then review the concept, answer the open questions and adapt the target solution.
Schritt 3: Lösung erstellen
Schließlich arbeitet Miri mit den anderen Simplifier-Agenten in derselben Aufgabe, basierend auf dem genehmigten Konzept. Anna erstellt die SAPUI5/Fiori-Benutzeroberfläche, Ingo (Integrationsspezialist) baut die Datenkonnektivität (zum Beispiel zu OData-Diensten), Theo erstellt automatisierte Tests und Klara erstellt Workflows. Währenddessen können Sie jederzeit Dateien hinzufügen und mit den Agenten chatten. Zum Beispiel wird ein ABAP-Report, der Fertigungsaufträge freigibt, zu einer Fiori-Anwendung mit denselben Suchkriterien und dem Genehmigungslauf, entkoppelt vom SAP-Kern. Sobald die Benutzer das Ergebnis akzeptiert haben, können Sie das alte Z-Objekt außer Betrieb nehmen.
Was migriert werden kann
| ABAP-Artefakt | Migration zu Simplifier |
|---|---|
| Reports und Z-Transaktionen | Fiori-Anwendungen |
| Schnittstellen (zum Beispiel RFC) | Simplifier-APIs und Business-Objekte |
| Workflows | Simplifier-Workflows |
| Konvertierungserweiterungen und Formulare | Nicht unterstützt (sie hängen eng mit der ABAP-Logik zusammen, und SAP bietet einen eigenen Pfad für Formulare) |
Für ein sauberes Ergebnis benötigt das Zielsystem jedoch geeignete Schnittstellen, zum Beispiel freigegebene OData-Dienste. Wenn ein Programm nur direkt auf der Datenbank selektiert, benötigen Sie zuerst eine Lösung für diese Lücke.
Was du vorbereiten musst
- Einen Host für den Miri Agent (Docker)
- Zugriff auf dein freigegebenes KI-Modell
- Eine Simplifier-Instanz (Dev) mit einem Entwickler-Benutzer und Token
- Netzwerkverbindungen vom Agenten aus
- Technische(r) SAP-Benutzer mit Leseberechtigung für ADT
1. Host für den Miri Agent (Daemon)
- Linux-Host (Debian oder Ubuntu empfohlen) mit mindestens 2 vCPUs und 4 GB RAM. Ein Laptop funktioniert für Tests, aber verwenden Sie einen dedizierten Host für stabilen Betrieb.
- Docker und Docker Compose installiert, damit der Agent als Container ausgeführt werden kann.
- Ausgehend (Outbound): HTTPS (443) zu
miri.simplifier.cloud. - Eingehend: nichts. Daher benötigen Sie keine öffentliche IP und keinen Reverse Proxy.
- Ein Registrierungs-Token von Miri (Administrator: Runtimes → Registration Token). Ohne Administratorrechte fordern Sie es jedoch bei Ihrem Simplifier-Ansprechpartner an.
Um den Daemon zu installieren, folgen Sie Daemon Docker Installation. Danach erscheint die Runtime auf der Seite Runtimes mit dem Status Connected.
2. Zugriff auf dein KI-Modell
Miri verwendet immer das KI-Modell Ihrer Organisation. Daher entscheiden Sie, welches Modell Ihre Daten verarbeitet, und die Verarbeitung bleibt konform mit Ihren Sicherheits- und Datenschutzanforderungen.
- Verwenden Sie ein Modell, das Ihr Sicherheits- und Datenschutzbeauftragter genehmigt hat, da dies die Konformität der Verarbeitung gewährleistet.
- Cloud oder lokal: Miri unterstützt beides. Cloud-Optionen sind zum Beispiel Anthropic, OpenRouter und GitHub Enterprise. Alternativ können Sie ein Modell verwenden, das Sie On-Premises in Ihrem eigenen Netzwerk hosten. In diesem Fall verlässt Ihr Code Ihr Netzwerk überhaupt nicht.
- Zugangsdaten: ein API-Schlüssel für Cloud-Modelle; für ein lokales Modell die Endpunkt-URL (und ein Token, falls erforderlich). Speichern Sie diese dann als Secrets in der Daemon-Konfiguration.
- Anforderungen an lokale Modelle: ein Kontextfenster von mindestens 256K Token und ein Score von mindestens 65 % auf SWE-bench, zum Beispiel Qwen 3.8 oder neuer. Andernfalls liefern kleinere oder schwächere Modelle unzuverlässige Migrationsergebnisse.
- Außerdem muss der Agent den Modell-Endpunkt erreichen können (ausgehend für Cloud-Modelle, intern für lokale Modelle).
- Für Cloud-Modelle benötigen Sie außerdem eine Datenverarbeitungsvereinbarung mit dem Anbieter und ein Kostenlimit, da Ihr Anbieter die Token-Kosten berechnet.
3. Simplifier-Instanz (Dev)
Wenn die Analyse abgeschlossen ist, erstellt Miri das Migrationsergebnis (Anwendung, Business-Objekte, Konnektoren, Tests und die Dokumentation der Migrationsentscheidungen) in einer Simplifier-Instanz. Dies ist jedoch der einzige Schreibzugriff im Setup und er ist auf eine Entwicklungsinstanz beschränkt.
- Eine Simplifier-Entwicklungsinstanz (in deinem Netzwerk oder in der Simplifier Cloud).
- Ein Simplifier-Benutzer mit der Rolle
SF_Developer, damit der Agent Objekte erstellen kann. - Das Simplifier-Token dieses Benutzers, das Sie als Secret im Daemon speichern.
- Zusätzlich Netzwerkzugriff vom Agenten zur Instanz über HTTPS.
4. Netzwerkverbindungen
| Von | Nach | Protokoll |
|---|---|---|
| Agent | miri.simplifier.cloud |
HTTPS 443, ausgehend |
| Agent | KI-Modell-Endpunkt | HTTPS, ausgehend (Cloud) oder intern (lokales Modell) |
| Agent | Simplifier-Instanz (Dev) | HTTPS |
| Agent | SAP-Quellsystem | HTTPS, ADT-Port (dein Basis-Team stellt den Port bereit) |
| Agent | SAP-Zielsystem (falls abweichend von Quelle) | HTTPS, ADT-Port |
| Beliebig | Agent | Keine eingehende Verbindung erforderlich |
- Der ICF-Dienst
/sap/bc/adtist in den SAP-Systemen aktiv (Transaktion SICF), da der Agent ADT verwendet. - Der Agent-Host vertraut den TLS-Zertifikaten der SAP-Systeme (zum Beispiel deiner internen CA).
- Wenn Eclipse ADT aus demselben Netzwerksegment funktioniert, funktioniert auch der Agent. Dies ist daher ein guter Schnelltest.
5. Technische SAP-Benutzer (nur Lesezugriff)
Erstellen Sie einen technischen Benutzer für jedes SAP-System, da Miri sich separat an jedem System anmeldet. Die SAP-Quelle kann auch das Ziel sein, zum Beispiel wenn Sie kundenspezifischen Code innerhalb desselben Systems vom Kern entfernen. Dann ist ein Benutzer ausreichend. Wenn Quelle und Ziel jedoch unterschiedliche Systeme sind (zum Beispiel ECC und S/4HANA), benötigen Sie zwei Benutzer.
Außerdem sind alle Benutzer technische Benutzer (keine persönlichen Benutzer, kein SAP_ALL) und haben nur Leserechte. Infolgedessen erstellt, ändert, aktiviert, löscht oder transportiert Miri keine Objekte in Ihren SAP-Systemen.
| Bereich | Berechtigung |
|---|---|
| ADT-Zugriff | S_ADT_RES |
| Entwicklung | S_DEVELOP nur mit Aktivität Anzeigen (03) |
| Pakete / Objekte | Lesezugriff auf Ihre kundenspezifischen Pakete (Z*/Y*, Namensräume) und, wo die Analyse es erfordert, auf die SAP-Standardobjekte |
| Nicht erforderlich | Jegliche Schreibaktivität (Anlegen, Ändern, Aktivieren, Löschen), Transport-/CTS-Berechtigungen, Lesen von Tabelleninhalten, freies SQL |
Wir empfehlen eine dedizierte Rolle (zum Beispiel Z_MIRI_ADT_READ), die du den technischen Benutzern zuweist.
Authentifizierung
- Da der Agent headless in Docker auf einem Server läuft, meldet er sich mit Benutzername und Passwort (Basic Authentication) an, und browserbasierte Logins (SSO über SAML oder Kerberos, OAuth-Login im Browser) funktionieren nicht.
- Erlauben Sie Basic Authentication für den ADT-Endpunkt
/sap/bc/adtder SAP-Systeme, damit der Agent sich anmelden kann. - Verwenden Sie ein Passwort ohne Ablaufdatum oder vereinbaren Sie einen Rotationsprozess, da die Ausführungen fehlschlagen, wenn das Passwort abläuft.
- Da ein falsches Passwort den Benutzer sperren kann, testen Sie die Anmeldung mit Eclipse ADT vor dem ersten Lauf.
Checkliste für Kunden
A. Projekt und Miri
- ☐ Miri-Zugriff mit Administratorrolle (für das Registrierungs-Token) erhalten
- ☐ Ihre Kontakte benennen: Basis, Netzwerk, Sicherheit und ABAP-Entwicklung
- ☐ Genehmigung von IT-Sicherheit und Datenschutz einholen
B. KI-Modell
- ☐ Das Modell von Ihrem Sicherheits- oder Datenschutzbeauftragten genehmigen lassen
- ☐ Die Variante wählen: Cloud oder lokal
- ☐ Lokales Modell: Stellen Sie sicher, dass es ein Kontextfenster von mindestens 256K Token und einen SWE-bench Score von mindestens 65 % hat (zum Beispiel Qwen 3.8 oder neuer)
- ☐ Den API-Schlüssel (Cloud) oder die Endpunkt-URL und das Token (lokal) sicher übergeben
- ☐ Cloud: Datenverarbeitungsvereinbarung unterzeichnen und ein Kostenlimit festlegen
C. Simplifier-Instanz (Dev)
- ☐ Eine Entwicklungsumgebung bereitstellen
- ☐ Create a user with the role
SF_Developer - ☐ Das Simplifier-Token erstellen und sicher übergeben
D. Agent-Host und Netzwerk
- ☐ Einen Linux-Server mit 2 vCPUs, 4 GB RAM, Docker und Docker Compose bereitstellen
- ☐ Ausgehenden HTTPS-Zugriff auf
miri.simplifier.cloud, das KI-Modell, die Simplifier-Instanz und die SAP-Systeme(e) öffnen - ☐ Den Host dazu bringen, die Zertifikate der SAP-Systeme zu vertrauen
E. SAP-Systeme und Benutzer
- ☐ Host, Port, Client und SID des Quell- (und Ziel-) Systems bereitstellen
- ☐ Den ICF-Dienst
/sap/bc/adtaktivieren und Basic Authentication zulassen - ☐ Technische(n) Nur-Lese-Benutzer mit
S_ADT_RESundS_DEVELOP(Anzeigen) erstellen - ☐ Die Passwörter sicher übergeben
F. Umfang (Scope)
- ☐ Den Umfang der Migration definieren (Pakete, Namensräume, Objekttypen)
- ☐ Ihre Zielversion und Clean-Core-Anforderungen kennen
- ☐ Den Überprüfungs- und Genehmigungsprozess für die Ergebnisse in der Simplifier-Instanz definieren
Überprüfe dein Setup
- Überprüfen Sie zuerst, ob die Runtime auf der Seite Runtimes den Status Verbunden anzeigt.
- Senden Sie dann eine Testanfrage, und Ihr KI-Modell beantwortet sie.
- Als Nächstes lesen Sie ein Programm oder eine Klasse aus dem Quellsystem über ADT.
- Führen Sie anschließend denselben Lesetest auf dem Zielsystem durch (falls abweichend).
- Erstellen Sie zusätzlich eine Testanwendung in der Simplifier-Instanz.
- Optional versuchen Sie einen Schreibversuch in SAP, den SAP ablehnt, damit Ihr Sicherheitsteam einen Nachweis hat.
Fehlerbehebung
| Symptom | Prüfung |
|---|---|
| HTTP 401 von SAP | Benutzer oder Passwort falsch, Benutzer gesperrt, Basic Authentication nicht erlaubt |
| HTTP 403 von SAP | Berechtigung fehlt (S_ADT_RES, S_DEVELOP Anzeigen, Paketzugriff) oder ICF-Service /sap/bc/adt inaktiv |
| Timeout | Firewall oder Proxy zwischen Agent und SAP |
| Zertifikatsfehler | Agent-Host vertraut Ihrer internen CA nicht |
| Runtime nicht Verbunden | Registrierungs-Token ungültig oder abgelaufen, oder Firewall blockiert ausgehenden Port 443 zu miri.simplifier.cloud |
| Modell antwortet nicht | API-Schlüssel ungültig oder ohne Guthaben, lokales Modell nicht erreichbar, oder Firewall/Proxy blockiert den Endpunkt |
| Schreiben in Simplifier nicht möglich | Benutzer fehlt die Rolle SF_Developer, oder das Token ist ungültig oder abgelaufen |